 Español
 English
 Deutsch
Eine Smishing-Kampagne wurde identifiziert, bei der sich die Angreifer über betrügerische SMS-Nachrichten als die Generalkasse der Sozialversicherung (TGSS) ausgeben. Ziel ist es, die Opfer dazu zu bringen, ihre persönlichen und Bankdaten preiszugeben.
Beschreibung der Kampagne
Die betrügerischen Nachrichten informieren die Nutzer über eine angeblich ausstehende Aktualisierung oder eine finanzielle Leistung im Zusammenhang mit der Sozialversicherung und fordern sie auf, über einen Link einen entsprechenden Vorgang durchzuführen.
Der Link führt zu einer betrügerischen Website, die das Erscheinungsbild der Sozialversicherung imitiert. Dort werden zunächst persönliche Daten und anschließend Bankinformationen, beispielsweise Kartendaten, abgefragt, um sensible Informationen zu erlangen und Betrug zu begehen.
Es wurden verschiedene Varianten dieser Nachrichten sowie unterschiedliche betrügerische Domains festgestellt, die darauf abzielen, die Nutzer zu täuschen.
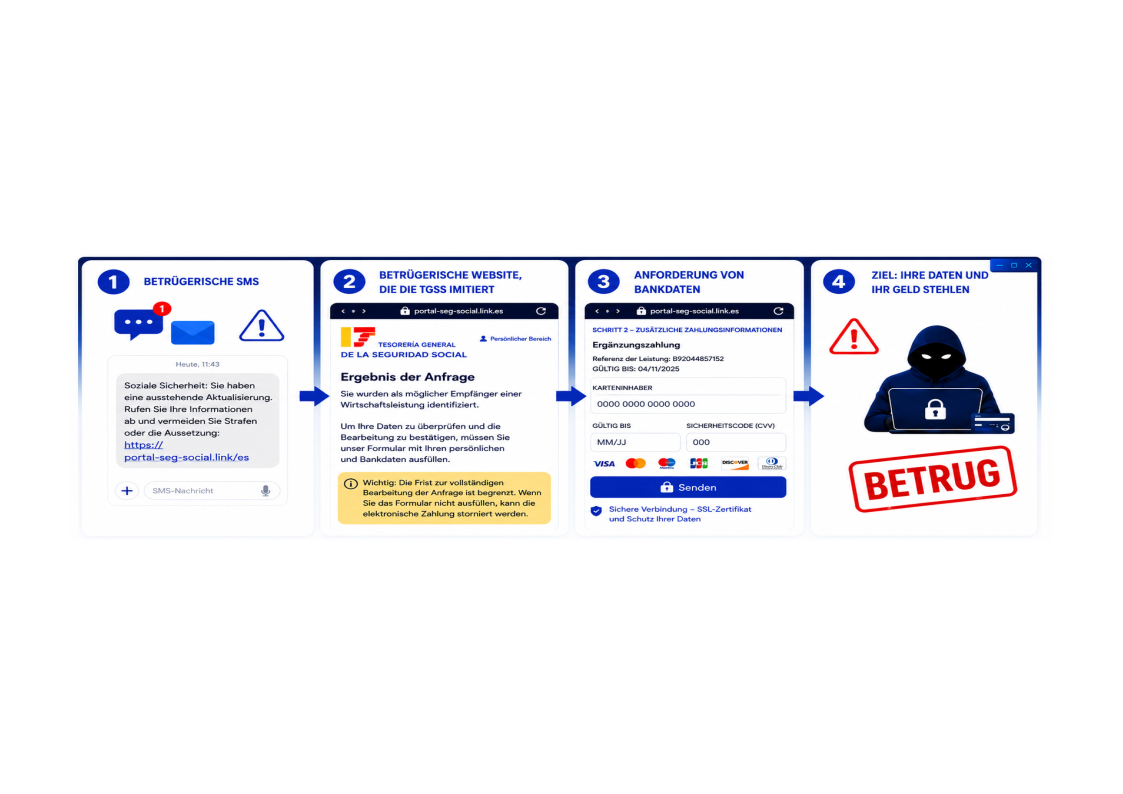
Erklärung der Schritte:
- Betrügerische SMS: Der Nutzer erhält eine Nachricht, die scheinbar von einer offiziellen Organisation stammt und ihn darüber informiert, dass ein Vorgang oder eine Angelegenheit noch aussteht.
- Betrügerische Website: Der Link in der SMS führt zu einer gefälschten Website, die eine offizielle Website nachahmt, um Vertrauen zu schaffen und den Nutzer zum Weitergehen zu bewegen.
- Anforderung von Bankdaten: Die gefälschte Website fordert Karteninformationen an, beispielsweise die Kartennummer, das Ablaufdatum und den Sicherheitscode.
- Ziel: Diebstahl deiner Daten und deines Geldes: Die Betrüger verwenden die erhaltenen Daten, um betrügerische Transaktionen durchzuführen und Geld zu stehlen.
Was ist Smishing?
Smishing ist eine Form des Betrugs, bei der gefälschte SMS-Nachrichten versendet werden, die sich als legitime Organisationen ausgeben. Ziel ist es, den Nutzer dazu zu bringen, einen schädlichen Link aufzurufen oder persönliche Daten, Zugangsdaten oder Bankinformationen preiszugeben.
Wie lässt sich der Betrug erkennen?
⚠️ Seien Sie vorsichtig bei Nachrichten, die Sie auffordern, über einen Link dringend einen Vorgang durchzuführen.
🔗 Überprüfen Sie immer die Domain der Website, bevor Sie Informationen eingeben.
🔐 Geben Sie keine persönlichen Daten, Zugangsdaten oder Bankinformationen über Links weiter, die Sie per SMS erhalten haben.
🏛️ Nutzen Sie für Behördengänge ausschließlich die offiziellen Kanäle der Sozialversicherung und vermeiden Sie Links aus verdächtigen Nachrichten.
Empfehlungen
Wenn Sie die SMS erhalten haben, aber nicht auf den Link geklickt haben, sollten Sie den Absender blockieren und die Nachricht löschen.
Wenn Sie den Link aufgerufen und persönliche oder Bankdaten eingegeben haben:
- Kontaktieren Sie unverzüglich Ihre Bank und lassen Sie sich dabei unterstützen, nicht autorisierte Transaktionen zu blockieren und gegebenenfalls Ihre Bankkarte zu sperren.
- Bewahren Sie alle verfügbaren Beweise auf, darunter SMS-Nachrichten, Screenshots, URLs und sonstige relevante Kommunikation.
- Melden Sie den Vorfall den zuständigen Stellen.
- Wenn Sie persönliche Daten weitergegeben haben, überprüfen Sie regelmäßig, ob Ihre Daten missbräuchlich verwendet werden.
Offizielle Quellen
Die Kampagne wurde von INCIBE unter der Kennung INCIBE-2026-566 identifiziert. Die entsprechenden Informationen sind ebenfalls über die Cybersicherheitskanäle der Sozialversicherung verfügbar.
Weitere Informationen
- INCIBE: Smishing-Kampagne, die sich als Sozialversicherung ausgibt
- Sozialversicherung: Informationen und Empfehlungen zur Cybersicherheit