 Español
 English
 Deutsch
Se ha identificado una campaña de smishing que suplanta a la Tesorería General de la Seguridad Social (TGSS) mediante mensajes SMS fraudulentos. El objetivo es engañar a las víctimas para obtener sus datos personales y bancarios.
Descripción de la campaña
Los mensajes fraudulentos informan al usuario de una supuesta actualización pendiente o de una prestación económica relacionada con la Seguridad Social y le instan a acceder a un enlace para realizar una gestión.
El enlace dirige a una página web fraudulenta que imita la identidad visual de la Seguridad Social. En ella se solicitan inicialmente datos personales y, posteriormente, información bancaria, como los datos de la tarjeta, con el objetivo de obtener información sensible y cometer fraude.
Se han identificado diferentes variantes de estos mensajes y diferentes dominios fraudulentos utilizados para intentar confundir a los usuarios
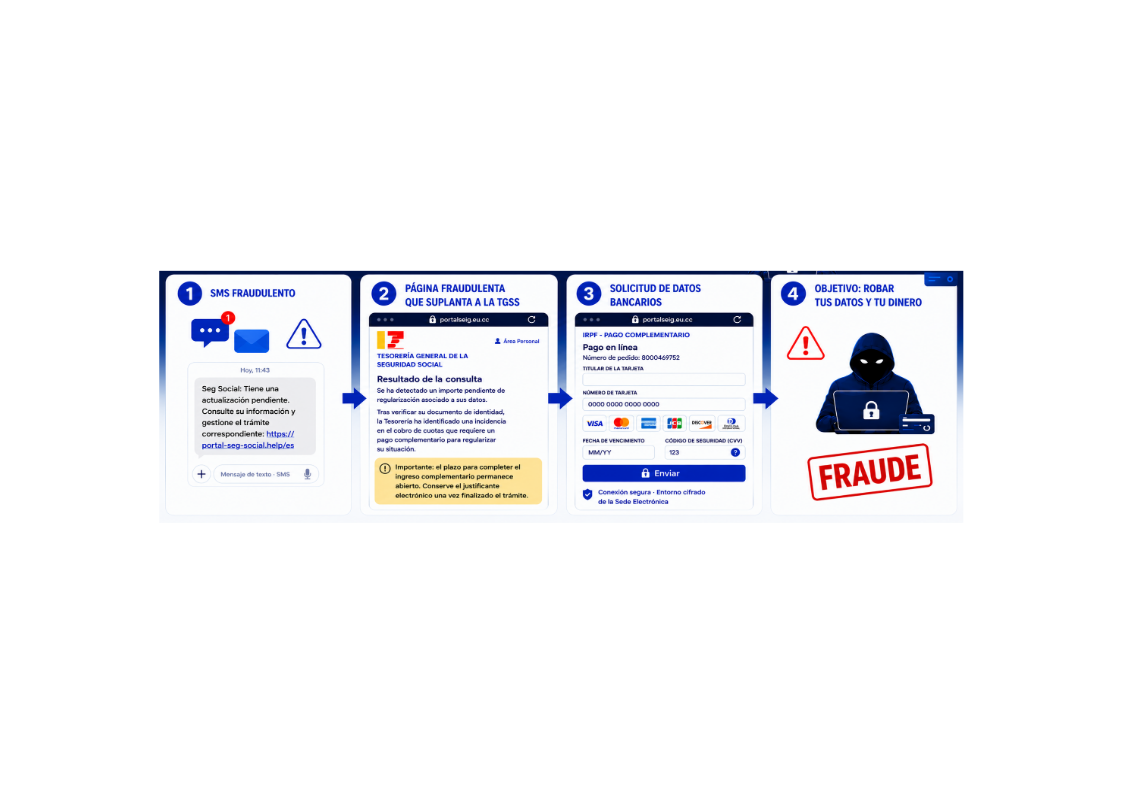
Explicación de los pasos:
- SMS fraudulento: El usuario recibe un mensaje que aparenta ser de un organismo oficial y le indica que tiene una gestión o incidencia pendiente.
- Página fraudulenta: El enlace del SMS lleva a una página falsa que imita a una página oficial para generar confianza y convencer al usuario de continuar.
- Solicitud de datos bancarios: La página falsa pide información de la tarjeta, como número, fecha de vencimiento y código de seguridad.
- Objetivo: robar tus datos y tu dinero: Los delincuentes utilizan los datos obtenidos para intentar realizar operaciones fraudulentas y robar dinero.
¿Qué es el smishing?
El smishing es una técnica de fraude basada en el envío de mensajes SMS que suplantan a organizaciones legítimas con el objetivo de engañar al usuario y conseguir que acceda a un enlace malicioso o facilite información personal, credenciales o datos bancarios.
¿Cómo identificar el fraude?
⚠️ Desconfía de mensajes que soliciten realizar una gestión urgente mediante un enlace.
🔗 Comprueba siempre el dominio de la página web antes de introducir cualquier información.
🔐 No facilites datos personales, credenciales ni información bancaria a través de enlaces recibidos por SMS.
🏛️ Para realizar trámites, accede directamente a los canales oficiales de la Seguridad Social, evitando utilizar enlaces incluidos en mensajes sospechosos.
Recomendaciones
Si has recibido el SMS pero no has accedido al enlace, se recomienda bloquear al remitente y eliminar el mensaje.
Si has accedido al enlace y has facilitado datos personales o bancarios:
- Contacta con tu entidad bancaria y solicita asesoramiento para bloquear posibles operaciones no autorizadas y, si procede, la tarjeta.
- Conserva todas las evidencias disponibles: SMS, capturas de pantalla, URL y cualquier comunicación relacionada.
- Reporta el incidente a los organismos correspondientes.
- Si has facilitado información personal, realiza un seguimiento periódico para detectar posibles usos indebidos de tus datos.
Fuentes oficiales
La campaña ha sido identificada por INCIBE, con el identificador INCIBE-2026-566, y la información también se recoge en los canales de ciberseguridad de la Seguridad Social.
Más información
- INCIBE: Campaña de smishing suplantando a la Seguridad Social
- Seguridad Social: Información y recomendaciones de ciberseguridad